قد تبدو بيئتك الرقمية مستقرة بينما تتغير المخاطر أسرع من قدرتك على اكتشافها!
وهنا تكشف احصائيات الامن السيبراني ما لا يظهر في التشغيل اليومي من تهديدات متصاعدة ونقاط ضعف قد تتحول إلى اختراق فعلي لذلك فهم هذه المؤشرات لا يساعد المؤسسة على معرفة حجم الخطر فقط بل على تحديد أين يجب أن تبدأ الحماية قبل أن ترتفع تكلفة التأخر.
ما المؤشرات التي تكشف ارتفاع المخاطر السيبرانية داخل المؤسسة؟
ارتفاع عدد محاولات تسجيل الدخول الفاشلة أو زيادة رسائل التصيد أو ظهور حسابات بصلاحيات غير ضرورية أو تأخر تثبيت التحديثات الأمنية أو تكرار الحوادث المرتبطة بمورد خارجي كلها مؤشرات تستحق المتابعة لأنها قد تكشف زيادة مستوى التعرض للمخاطر قبل وقوع حادث أكبر
لذلك لا ينبغي قراءة احصائيات الامن السيبراني بمعزل عن بيانات المؤسسة نفسها بل مقارنتها بما يحدث داخل بيئتها الرقمية فإذا كانت هجمات سرقة بيانات الدخول تتزايد مثلًا يصبح السؤال العملي هل تستخدم المؤسسة المصادقة متعددة العوامل وهل تراجع الحسابات والصلاحيات وهل تستطيع اكتشاف محاولات الدخول غير المعتادة
القيمة هنا ليست في معرفة أن الخطر يتزايد بل في معرفة ما الذي يجب مراجعته داخل المؤسسة استنادًا إلى هذا الخطر
ماذا تكشف أحدث إحصائيات الأمن السيبراني عن حجم المخاطر؟
توضح احصائيات الامن السيبراني الحديثة أين تتركز بعض المخاطر التي تحتاج المؤسسات إلى مراقبتها ومعالجتها
- 31% من الاختراقات التي عُرف مسار الدخول إليها بدأت باستغلال الثغرات مما يجعل معالجة الثغرات الحرجة أولوية مباشرة
- 48% من الاختراقات تضمنت برامج الفدية مما يزيد أهمية حماية النسخ الاحتياطية واختبار خطط الاستجابة والتعافي
- 26% فقط من الثغرات الحرجة المستغلة فعليًا تم إصلاحها بالكامل خلال عام 2025 مما يكشف خطورة التأخر بين اكتشاف الثغرة ومعالجتها
- 43 يومًا كان متوسط الوقت اللازم للمعالجة الكاملة لهذه الثغرات وهي فترة قد تظل خلالها الأنظمة معرضة للاستغلال
هذه الأرقام تساعد المؤسسة على تحديد أين تتركز المخاطر وما الذي يحتاج إلى تدخل أسرع بدل توزيع جهود الحماية على جميع المخاطر بالمستوى نفسه.
ما أبرز المخاطر الرقمية التي تكشفها إحصائيات الأمن السيبراني؟
تكشف احصائيات الامن السيبراني أن الخطر لا يرتبط بنوع واحد من الهجمات بل بعدة مسارات تحتاج المؤسسة إلى مراقبتها بصورة مستمرة
- استغلال الثغرات الأمنية خصوصًا الثغرات الحرجة التي يتأخر اكتشافها أو تثبيت تحديثاتها
- سرقة بيانات الدخول التي قد تمنح المهاجم وصولًا مباشرًا إلى الأنظمة دون الحاجة إلى اختراق تقني معقد
- برامج الفدية التي قد تؤثر في الوصول إلى البيانات واستمرارية الأنظمة والعمليات
- التصيد والهندسة الاجتماعية التي تستهدف الموظفين للحصول على بيانات أو صلاحيات أو تنفيذ إجراءات غير مشروعة
- مخاطر الأطراف الثالثة التي تنشأ من الموردين ومقدمي الخدمات الذين يمتلكون وصولًا إلى أنظمة المؤسسة أو بياناتها
معرفة هذه المخاطر لا تكفي وحدها لأن مستوى تأثير كل خطر يختلف من مؤسسة إلى أخرى لذلك يجب ربطه بالأنظمة والبيانات والعمليات التي يمكن أن تتأثر به لتحديد ما يحتاج إلى الحماية أولًا.
كيف تعرف أن الخطر الرقمي يحتاج إلى تدخل فوري؟
ترتفع أولوية التعامل مع الخطر السيبراني عندما يظهر واحد أو أكثر من المؤشرات التالية:
- وجود ثغرة حرجة مستغلة فعليًا خصوصًا إذا كانت في نظام مرتبط بعمليات أساسية
- اختراق حساب بصلاحيات مرتفعة لأنه قد يمنح المهاجم وصولًا إلى أنظمة أو بيانات حساسة
- ظهور نشاط غير معتاد داخل نظام حساس مثل محاولات وصول أو نقل بيانات خارج النمط المعتاد
- تسريب بيانات الدخول خاصة للحسابات المرتبطة بالبريد أو الأنظمة الداخلية أو الخدمات السحابية
- تأثر مورد أو طرف ثالث باختراق إذا كان يمتلك وصولًا مباشرًا إلى بيانات المؤسسة أو أنظمتها
- وجود خطر قد يعطل عملية حرجة حتى لو كان احتمال حدوثه أقل لأن حجم أثره المحتمل يرفع أولوية التعامل معه
لذلك لا تحدد احصائيات الامن السيبراني وحدها مستوى الأولوية بل يجب ربط كل تهديد بحجم تأثيره المحتمل على بيانات المؤسسة وأنظمتها واستمرارية عملياتها.
كيف تتحول إحصائيات الأمن السيبراني إلى قرارات أكثر فاعلية؟
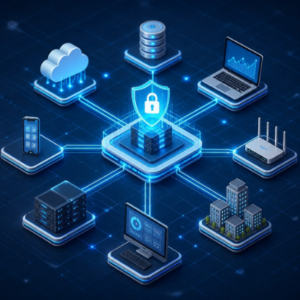
لا تكفي احصائيات الامن السيبراني وحدها لتحديد ما يجب فعله لأن المؤسسة تحتاج إلى ربط الأرقام ببيئتها وأنظمتها وعملياتها لمعرفة أين توجد الفجوات وما المخاطر التي تحتاج إلى تدخل أسرع وتجمع A2G Advisory خبراتها في مجالات مترابطة تساعد على بناء هذه الصورة بشكل أكثر شمولًا.
- الأمن السيبراني لتقييم مستوى الحماية وتحديد الفجوات والضوابط التي تحتاج إلى تطوير.
- الحوكمة لتحديد الصلاحيات والمسؤوليات وآليات الرقابة والمساءلة.
- إدارة المخاطر لتقييم احتمالية التهديد وحجم أثره وترتيب المخاطر حسب الأولوية.
- هندسة المؤسسات لربط المخاطر بالعمليات والبيانات والأنظمة والبنية المؤسسية.
- التحول الرقمي والحلول الرقمية لمواءمة متطلبات الحماية مع المبادرات والتغييرات التقنية داخل المؤسسة.
ومن خلال هذا التكامل تصبح احصائيات الامن السيبراني مدخلًا لتحديد الفجوات وترتيب الأولويات وتطوير الضوابط بدل أن تبقى أرقامًا منفصلة عن واقع المؤسسة.
حدّد ما يحتاج إلى الحماية أولًا مع خبرات A2G Advisory
كيف تقيس المؤسسة تحسن مستوى الأمن السيبراني بمرور الوقت؟
لا يكفي تنفيذ إجراءات الحماية بل يجب قياس أثرها بصورة منتظمة من خلال مؤشرات توضح هل انخفض مستوى التعرض للمخاطر فعلًا أم لا.
- زمن اكتشاف الحوادث كلما انخفض استطاعت المؤسسة رصد التهديد في مرحلة أبكر.
- زمن الاستجابة للحوادث يقيس سرعة احتواء التهديد وتقليل أثره بعد اكتشافه.
- عدد الثغرات الحرجة المفتوحة يكشف حجم المخاطر عالية الأولوية التي لم تتم معالجتها بعد.
- مدة معالجة الثغرات توضح مدى سرعة إغلاق نقاط الضعف بعد اكتشافها.
- نسبة الحسابات المحمية بالمصادقة متعددة العوامل تكشف مدى تطبيق أحد الضوابط المهمة لحماية الوصول.
- نتائج اختبارات التصيد تساعد على قياس مدى تحسن قدرة الموظفين على التعرف على محاولات الخداع.
متابعة هذه المؤشرات مع احصائيات الامن السيبراني تساعد المؤسسة على مقارنة مستوى الخطر بمرور الوقت ومعرفة ما إذا كانت إجراءات الحماية تحقق تحسنًا قابلًا للقياس.
متى تصبح إحصائيات الأمن السيبراني مضللة؟
تصبح الأرقام مضللة عندما تعتمد المؤسسة على مؤشر واحد للحكم على مستوى الحماية فزيادة الحوادث المكتشفة قد تعني تحسن قدرة أنظمة المراقبة على اكتشاف التهديدات وليس بالضرورة زيادة الاختراقات.
وفي المقابل انخفاض الحوادث المسجلة لا يعني أن البيئة أصبحت أكثر أمانًا إذا كانت قدرة المؤسسة على الاكتشاف ضعيفة لذلك يجب قراءة احصائيات الامن السيبراني مع مؤشرات مثل خطورة الحوادث وزمن اكتشافها وسرعة احتوائها وعدد الثغرات الحرجة التي لم تتم معالجتها.
المؤشر الحقيقي للتحسن ليس انخفاض عدد الحوادث فقط بل قدرة المؤسسة على اكتشاف الخطر مبكرًا واحتوائه بسرعة وتقليل أثره على العمليات والبيانات.
الخاتمة
الأرقام لا تمنع الاختراقات لكن تجاهل ما تكشفه قد يترك المؤسسة أمام مخاطر كان يمكن اكتشافها ومعالجتها مبكرًا لذلك تصبح احصائيات الامن السيبراني أكثر قيمة عندما تتحول إلى أولويات واضحة تحدد أين توجد الفجوات وما المخاطر التي تحتاج إلى تدخل وما الضوابط التي يجب تطويرها.
وهذا ما تعززه الخبرات المتكاملة لدى A2G Advisory في الأمن السيبراني والحوكمة وإدارة المخاطر والتحول الرقمي بما يساعد المؤسسة على الانتقال من متابعة التهديدات إلى بناء منظومة أكثر قدرة على اكتشاف المخاطر وإدارتها والاستجابة لها.
ابنِ قرارات أمنية أكثر دقة مع خبرات A2G Advisory